IT-Forensik: Webseite, Foto oder Video im Browser als versiegeltes Beweispaket sichern
ProofSnap ist eine Erweiterung für Chrome und Edge. Ein Klick erzeugt ein ZIP-Archiv mit 11 bis 15 Dateien: Screenshot der Seite, DOM-Abbild, SHA-256-Hashwert je Datei, signiertes Manifest, Zeitstempel sowie im forensischen Modus zusätzlich eine WARC- und eine HAR-Datei. Gericht und Gegenseite können jede Datei mit den Prüfskripten im Paket selbst verifizieren. Stand: November 2026.
Forensischer Modus ab 16,99 USD im Monat (etwa 15,30 Euro). Die siebentägige Testphase setzt eine hinterlegte Kreditkarte voraus. Das Beispielpaket laden Sie ohne Konto herunter und prüfen es im Vertrauens-Verifizierer.

So sieht ProofSnap in der Seitenleiste von Chrome aus.
ProofSnap ist eine Erweiterung für Chrome und Edge, mit der IT-Forensiker und IT-Sachverständige Webseiten, Social-Media-Beiträge und Chats im Browser sichern und übergebene Fotos und Videos als Asservate versiegeln: SHA-256-Hashwert je Datei, RSA-signiertes Manifest, OpenTimestamps, auf Wunsch ein qualifizierter Zeitstempel nach eIDAS und eine Chain of Custody in Anlehnung an ISO/IEC 27037.
Ein Datenträger lässt sich als forensisches Image sichern und später erneut auswerten. Eine Webseite nicht: Sie ändert sich, während Sie dokumentieren, und morgen ist der Beitrag gelöscht. Was bleibt, ist der Zustand, den Sie im Moment der Sicherung festgehalten haben. Wie belastbar diese Sicherung ist, entscheidet darüber, ob ein Gegengutachten an ihr ansetzen kann. Das gilt für öffentlich bestellte und vereidigte Sachverständige in Deutschland ebenso wie für allgemein beeidete und gerichtlich zertifizierte in Österreich.
Radim Motycka, Gründer und leitender Ingenieur von ProofSnap, verantwortlich für Manifestsignatur, Beweiskette und Zeitstempelanbindung der Erweiterung ·
Im Video: eine Webseite mit ProofSnap sichern und prüfen
37 Sekunden in der Erweiterung für Chrome: Anmeldung, eIDAS-Zeitstempel einschalten, Seite sichern, Beweispaket herunterladen und prüfen.
Wo die Sicherung von Webinhalten im Gegengutachten angegriffen wird
Vier Fragen, die die Gegenseite an jede Sicherung von Online-Inhalten stellt. Das Paket beantwortet jede mit einer Datei, die sich nachprüfen lässt.
Wann genau?
Die Uhr des Rechners ist kein Beleg. Gefragt ist ein Zeitpunkt, den ein Dritter bestätigt hat.
Unverändert seit der Sicherung?
Ein Hashwert, der erst beim Schreiben des Gutachtens entsteht, belegt nur den Zustand an diesem Tag.
Vollständig?
Nachgeladene Kommentare, abgeschnittene Seiten und Inhalte, die erst beim Scrollen erscheinen, sind die üblichen Lücken.
Hat jemand in die Darstellung eingegriffen?
Wer ein Banner ausblendet, ohne es zu dokumentieren, liefert der Gegenseite den Einwand selbst.
Bei einem abfotografierten oder als Bildschirmfoto übergebenen Chatverlauf lässt sich eine Manipulation oft nicht mehr feststellen. Umso wichtiger ist es, das Original im Browser zu sichern, solange es noch vorliegt.
Webseiten und Chats: was im Paket liegt
Elf bis fünfzehn Dateien je nach Tarif, im forensischen Modus zusätzlich der Netzwerkverkehr. Jede Datei hat einen SHA-256-Hashwert im signierten Manifest.
Aufnahme und DOM
screenshot.jpeg der ganzen Seite, page.html als DOM-Zustand im Moment der Sicherung, nach Ausführung der Skripte serialisiert und mit eingebetteten Stylesheets, soweit der Browser sie auslesen lässt, dazu der Seitentext in domtextcontent.txt.
WARC, HAR und Ressourcen
Im forensischen Modus lädt ProofSnap die Seite nach der Aufnahme erneut, zeichnet dabei den Netzwerkverkehr auf und speichert die empfangenen Serverantworten: ein WARC/1.0-Archiv mit Request- und Response-Records, eine HAR-Datei (network.har) und die geladenen Ressourcen mit Inhalt als eigene Dateien in resources/.
HTTP-Header
Die Antwortheader des Servers für das Hauptdokument, ohne Authentifizierungs- und Cookie-Header.
DNS und RDAP
Namensauflösung parallel über zwei DNS-over-HTTPS-Resolver mit Abgleich, abweichende Antworten werden markiert. Dazu RDAP, ersatzweise WHOIS.
Zeit
Abgleich mit time.google.com und time.cloudflare.com über einen Dienst von ProofSnap, ersatzweise über HTTP-Date-Header, mit dokumentierter Abweichung. OpenTimestamps belegt, dass das Manifest spätestens im bestätigten Bitcoin-Block vorlag. Maßgeblich für den sekundengenauen Zeitpunkt ist der qualifizierte Zeitstempel nach RFC 3161, enthalten in den Tarifen Enterprise und Company oder einzeln mit einem eIDAS-SnapPack.
Protokoll mit Hashkette
forensic_log.json: jede Operation in ihrer Reihenfolge, jeder Eintrag über einen Hashwert mit dem vorherigen verkettet, beginnend mit einem zufälligen Startwert, der an die Evidence-ID und die Version der Erweiterung gebunden ist.
Was Ihren Rechner verlässt
Bei der Sicherung einer Webseite: der Domainname an zwei DNS-over-HTTPS-Resolver (Google und Cloudflare), die Anfragen für RDAP und Zeitabgleich über einen Dienst von ProofSnap (beim Ausweichen auf HTTP-Date-Header direkt an Google und Cloudflare), bei jeder Sicherung die Aufnahme (JPEG) an den C2PA-Signaturdienst von ProofSnap, für die Angabe der öffentlichen IP-Adresse in metadata.json eine Abfrage an api.ipify.org, im forensischen Modus ein zweiter Abruf der Seite, für die Zeitstempel der Hashwert des Manifests und für das Register von ProofSnap derselbe Hashwert mit der Evidence-ID. Bei aktivierter Bildanalyse ruft der Browser die Bilder erneut von ihren Servern ab. Das Paket selbst entsteht und bleibt auf Ihrem Rechner. Cookies und Speicherinhalte stehen in metadata.json nur mit ihren Namen, die Werte sind maskiert.
Die Sicherung läuft in Ihrem Browser und funktioniert daher auch hinter einem Login, mit dem Zugang, den Sie für den Auftrag verwenden. Ein Rechercheweg über mehrere Tabs wird im Sitzungsmodus zu einem Paket zusammengefasst, jeder Tab mit eigener Aufnahme, eigenem DOM-Abbild und eigener Beweiskette.
Fotos und Videos bei Eingang als Asservat versiegeln
Der Auftraggeber übergibt Fotos, Videos, Sprachnachrichten oder Exporte. Bis zur Auswertung vergehen Wochen, und im Gegengutachten heißt es dann, die Datei sei in dieser Zeit verändert worden. Mit der Dateizertifizierung in ProofSnap belegen Sie den Zustand am Tag der Übergabe.
- Jede Dateiart, bis 600 MB je Datei und 1 GB je Paket, beliebig viele Dateien einzeln oder als ein Paket.
- Felder für Aktenzeichen, Bearbeiter und eine Notiz, die im Protokoll und im PDF erscheinen. Der Verwahrer wird aus Ihrem Konto eingetragen.
- Die Datei bleibt auf Ihrem Rechner. Übermittelt werden nur Hashwerte, nie die Datei selbst.
- Verankerung über OpenTimestamps, in den Tarifen Enterprise und Company oder mit einem eIDAS-SnapPack zusätzlich ein qualifizierter Zeitstempel nach eIDAS.
Was die Zertifizierung belegt und was Ihre Analyse klärt
Die Zertifizierung belegt, dass die Datei zu diesem Zeitpunkt in genau diesem Zustand vorlag. Ab diesem Zeitpunkt ist jede Veränderung nachweisbar.
Ob ein Bild vorher bearbeitet oder generiert wurde, klären Sie mit Ihren Methoden der Bild- und Videoforensik, etwa der Analyse der JPEG-Struktur, des Sensorrauschens (PRNU) oder der Netzfrequenz (ENF). Die Zertifizierung sorgt dafür, dass diese Analyse an einer Datei ansetzt, deren Zustand feststeht.
Content Credentials (C2PA), EXIF-Daten und Herkunft der Bilder
C2PA ist der offene Standard der Coalition for Content Provenance and Authenticity: Kamera, Software oder Plattform schreiben ein signiertes Manifest in die Bilddatei, das festhält, wer sie erzeugt und bearbeitet hat. Diese Angaben heißen Content Credentials. Mit der optionalen Bildanalyse liest ProofSnap sie und die EXIF-Daten der Bilder auf der gesicherten Seite aus.
C2PA der Aufnahme
Die Aufnahme der Seite wird mit Content Credentials nach C2PA signiert, sofern der Signaturdienst erreichbar ist, das Manifest liegt zusätzlich als c2pa.json im Paket.
C2PA der Bilder
Trägt ein Bild auf der Seite eigene Content Credentials, werden sie ausgelesen und in metadata.json festgehalten.
EXIF und pHash
EXIF-Daten und ein perzeptueller Hash (pHash) je Bild, damit sich dasselbe Motiv in anderen Quellen wiederfinden lässt.
Angaben des Servers
Auf Wunsch die HTTP-Header jedes Bildes, darunter Last-Modified und ETag, als Hinweis, seit wann der Server die Datei ausliefert.
Bildschirmaufzeichnung der Sicherung
Manches lässt sich nicht statisch sichern: ein abgespieltes Video, eine Story, die nach Sekunden weiterspringt, oder das Verhalten einer Oberfläche. Für diese Fälle zeichnet ProofSnap den Ablauf als Bildschirmvideo in capture_video.webm auf, mit Hashwert wie jede andere Datei im Paket.
- Im manuellen Modus starten Sie die Aufzeichnung, mit einem Video-SnapPack auch mit Ton, gehen den Rechercheweg durch und beenden sie mit dem Speichern.
- Bis zu 75 Minuten mit einem Video-SnapPack, sonst 5 oder 10 Minuten je nach Tarif.
- Die Aufzeichnung macht Ihr Vorgehen nachvollziehbar: Wer das Paket prüft, sieht, wie Sie zur gesicherten Seite gelangt sind.
Jeder Eingriff steht im Protokoll
Für eine lesbare Aufnahme der ganzen Seite blendet ProofSnap aus, was sie verdecken oder endlos verlängern würde. Jeder dieser Eingriffe wird nach der Aufnahme rückgängig gemacht und in chain_of_custody.json einzeln aufgeführt.
- Cookie-Banner, Dialoge und Newsletter-Fenster samt Scroll-Sperre
- Fixierte Kopf- und Fußzeilen sowie Seitenleisten, die sonst in jedem Abschnitt der Aufnahme wiederkehren
- Endlose Empfehlungsfeeds von Werbenetzwerken unter dem eigentlichen Inhalt
- Eine Seite, die länger ist, als eine Aufnahme fassen kann: Die Kürzung wird mit ihrem Umfang vermerkt
Prüfung unabhängig vom Hersteller
Ein Paket, das nur der Anbieter prüfen kann, ist für ein Gutachten wertlos. Deshalb liegt alles Nötige im Paket.
Skripte im Paket
verification/verify.sh und verify.ps1 prüfen jeden SHA-256-Hashwert, die Signatur des Manifests und mit OpenSSL den Zeitstempel nach RFC 3161. Für die Bitcoin-Verankerung geben sie den Befehl für den OpenTimestamps-Client aus.
Offene Formate
JSON, WARC, HAR, JPEG, PEM, RFC 3161 und OpenTimestamps. Jede Datei lässt sich mit gängigen Werkzeugen öffnen und gegenprüfen.
Zusätzlich: Vertrauens-Verifizierer
Für Gericht und Auftraggeber: ZIP-Archiv in den Vertrauens-Verifizierer ziehen, das Ergebnis erscheint im Browser. Für OpenTimestamps und eIDAS fragt er Dienste von ProofSnap ab; unabhängig vom Hersteller sind die Skripte im Paket.
Signatur und Zeit. Für jede Sicherung erzeugt die Erweiterung ein eigenes RSA-4096-Schlüsselpaar und signiert damit das Manifest. An genau dieses Manifest binden den Zeitpunkt die Verankerung über OpenTimestamps und, in Enterprise, Company oder mit einem eIDAS-SnapPack, der qualifizierte Zeitstempel nach RFC 3161.
Chain of Custody in Anlehnung an ISO/IEC 27037. Identifizierung: URL, DNS und RDAP in metadata.json. Sammlung und Erfassung: Aufnahme, DOM-Abbild, WARC und HAR. Sicherung: Manifest, Signatur und Zeitstempel als eigene Dateien im Paket. Die Erfassung bis zur PDF-Erstellung steht mit Zeitangabe in forensic_log.json.
Preise
Den forensischen Modus mit WARC, HAR und Ressourcen enthalten die Tarife Professional und Enterprise sowie die Firmenvariante Company, nicht der Einstiegstarif Essential. Abgerechnet wird in US-Dollar, die Euro-Beträge sind Näherungswerte bei rund 0,90 Euro je US-Dollar.
Professional
16,99 USD/Monat
etwa 15,30 Euro
Forensischer Modus, Verankerung über OpenTimestamps, 15 Dateizertifizierungen im Monat und Bildschirmaufzeichnung. Die siebentägige Testphase setzt eine hinterlegte Kreditkarte voraus.
Testphase startenEnterprise
28,99 USD/Monat
etwa 26,00 Euro
Zusätzlich 10 qualifizierte Zeitstempel nach eIDAS im Monat, 50 Dateizertifizierungen im Monat und das PDF-Protokoll mit Logo, Farbe und Angaben Ihres Büros. Für Teams gibt es eine Firmenvariante, pro Nutzer abgerechnet.
Erweiterung installierenProofSnap ist keine Anwaltskanzlei und erbringt keine Rechtsberatung. Qualifizierte Zeitstempel stellt Disig a.s. aus, ein qualifizierter Vertrauensdiensteanbieter auf der EU-Vertrauensliste. Die Vermutung für qualifizierte Zeitstempel gilt vor Gerichten in Deutschland und Österreich; in der Schweiz würdigt das Gericht den Zeitstempel frei.
Sicherung durch einen unbeteiligten Dritten
Wenn die Sicherung nicht durch Sie oder den Auftraggeber erfolgen soll: Sie senden die URL oder die Dateien, wir sichern sie innerhalb von 48 Stunden mit derselben Beweiskette. Die Auswertung bleibt bei Ihnen.
Ein Chat-Export ist die Datei, die die App liefert, wenn man auf „Chat exportieren“ tippt. Wir stellen sie als lesbares Protokoll dar, berechnen für jede Datei einen SHA-256-Hashwert und versehen das Ergebnis mit einem Zeitstempel.
Drei Wege, eine Webseite zu sichern
Dasselbe versiegelte Beweispaket, ob Sie im Browser klicken, eine URL in das ProofSnap Dashboard einfügen oder sie aus Ihrer eigenen Software senden.
Erweiterung für Chrome und Edge
Sichert, was Sie auf Ihrem Bildschirm sehen.
- Seiten hinter einem Login oder einer Paywall
- WhatsApp Web, Telegram, Slack und andere Chats
- Forensischer Modus, Bildschirmaufzeichnung (mit Ton per Video-SnapPack), Dateizertifizierung
- Ab 8,99 USD (etwa 8,10 Euro) pro Monat, siebentägige Testphase mit Kreditkarte
ProofSnap Dashboard
Die Seite laden unsere Server, nicht Ihr Browser.
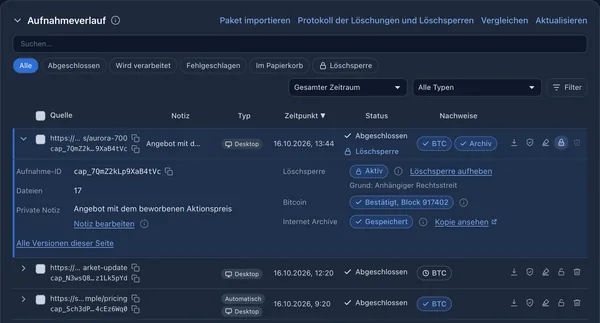
- Neue Aufnahme und Aufnahmeverlauf: eine URL oder viele, Löschsperre, Export
- Automatische Aufnahmen: Zeitpläne und Änderungsüberwachung
- Schwärzung und Werkzeuge: Daten schwärzen, Aufnahmen vergleichen, Pakete prüfen, Dateien zertifizieren
- Mandate: Arbeitsbereiche mit Beweiskettenprotokoll je Akte
API
Für Ihre eigene Software und Abläufe.
- Ein REST-Aufruf pro URL oder ein ganzer Batch
- Signierte Webhooks, sobald das Paket fertig ist
- Dasselbe Konto und dieselben Tarife wie im Dashboard
- OpenAPI-3-Spezifikation, um einen Client zu generieren
Seite hinter einem Login oder einer Paywall? Nutzen Sie die Erweiterung. Dashboard und API laufen über ein eigenes Konto mit eigenen Tarifen, getrennt von der Erweiterung. Tarife für Dashboard und API vergleichen. Erste Schritte im Dashboard.
Quellen
- eIDAS-Verordnung (EU) Nr. 910/2014, Art. 41 Abs. 2: „Für qualifizierte elektronische Zeitstempel gilt die Vermutung der Richtigkeit des Datums und der Zeit, die darin angegeben sind, sowie der Unversehrtheit der mit dem Datum und der Zeit verbundenen Daten.“ Gebunden ist der Zeitstempel an das Manifest mit den SHA-256-Hashwerten aller Dateien des Pakets.
- ISO/IEC 27037: Leitlinien für Identifizierung, Sammlung, Erfassung und Sicherung digitaler Beweismittel.
- C2PA-Spezifikation 2.2: Content Credentials, der offene Standard für Herkunftsangaben von Medien.
Häufige Fragen
resources/ liegen.manifest.json.tsr liegt im Paket die Datei eidas_validation.json mit der Zertifikatskette des Zeitstempeldienstes, dem Wurzelzertifikat, der OCSP-Antwort und der Sperrliste zum Zeitpunkt der Ausstellung des Zeitstempels. Damit lässt sich der Zeitstempel auch ohne Verbindung zum Aussteller prüfen.Prüfen Sie ein echtes Paket
Laden Sie das Beispielpaket ohne Konto herunter und sehen Sie sich Protokoll, Manifest und Zeitstempel selbst an.
Ihre Fragen beantworten wir unter support@getproofsnap.com.
Social Media: Beiträge, Profile und Kommentare
Soziale Netzwerke laden Inhalte beim Scrollen nach und zeigen sie in eigenen Scrollbereichen an. Eine gewöhnliche Aufnahme der Seite erfasst dann nur, was gerade sichtbar war.
Eigene Verfahren für einzelne Plattformen
Für Facebook-Beiträge mit Kommentaren, Messenger, LinkedIn-Unternehmensseiten, WhatsApp Web, Telegram Web, Discord und Slack findet ProofSnap den Scrollbereich, der nachlädt, scrollt ihn schrittweise durch und setzt den ganzen Verlauf zu einer Aufnahme zusammen. LinkedIn-Profile sichert ProofSnap über das DevTools-Protokoll des Browsers.
Alle anderen Plattformen im Browser
Instagram, TikTok, X, Foren und Marktplätze sichern Sie wie jede andere Seite, mit Aufnahme, DOM-Abbild, Metadaten und im forensischen Modus dem Netzwerkverkehr. Stories, die nach 24 Stunden verschwinden, und abgespielte Reels halten Sie zusätzlich mit der Bildschirmaufzeichnung fest.
Ein Datenexport, den die Plattform dem Kontoinhaber liefert, legt dieser selbst vor. Er belegt nicht, was zu einem bestimmten Zeitpunkt für Dritte öffentlich sichtbar war. Die Sicherung im Browser hält genau das fest.