KI-Kennzeichnungspflicht in der Praxis: Wir haben 1.723 Bilder auf deutschen Websites geprüft
Seit dem 2. August 2026 gilt die Pflicht, mit KI erzeugte Bilder maschinenlesbar zu kennzeichnen. Im November 2026 hat ProofSnap 1.723 Bilder auf 58 deutschen Websites geprüft: Nur 2 (0,1 %) trugen ein eingebettetes C2PA-Label, beide auf siemens.com. Ein fehlendes Label beweist also nichts. Prüfen Sie Bilder deshalb mit einem C2PA-Prüfwerkzeug, lesen Sie die Metadaten und nutzen Sie eine umgekehrte Bildersuche.
Die wichtigsten Ergebnisse
- 0,1 %der 1.723 Bilder, die ProofSnap im November 2026 auf 58 deutschen Websites geprüft hat, trugen ein eingebettetes C2PA-Label: zwei Fassungen desselben Bildes auf siemens.com, als mit KI bearbeitet gekennzeichnet.
- 0 von 1.206Bildern auf 30 deutschen Nachrichtenseiten trugen in der ProofSnap-Studie vom November 2026 ein eingebettetes Label. Bei zwei verwies ein Link in den Metadaten auf ein Manifest, das Adobe außerhalb der Datei speichert.
- 56,3 %der 1.723 geprüften Bilder kamen als WebP oder AVIF an, Formate, die häufig erst ein Bild-CDN erzeugt. Bei einem Stockfoto blieb von den Content Credentials nur ein Verweis auf ein Manifest, das in der Datei fehlt.
1. Welche KI-Kennzeichnungspflicht seit August 2026 gilt
Seit dem 2. August 2026 gilt die Kennzeichnungspflicht für KI-Inhalte nach Art. 50 der KI-Verordnung. Absatz 2 lautet:
„Anbieter von KI-Systemen, einschließlich KI-Systemen mit allgemeinem Verwendungszweck, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen, stellen sicher, dass die Ausgaben des KI-Systems in einem maschinenlesbaren Format gekennzeichnet und als künstlich erzeugt oder manipuliert erkennbar sind.“
Die maschinenlesbare Kennzeichnung ist damit Sache des Anbieters, etwa des Herstellers eines Bildgenerators. Wer ein KI-System in eigener Verantwortung beruflich einsetzt, der sogenannte Betreiber, muss nach Absatz 4 offenlegen, dass ein damit erzeugter Deepfake künstlich erzeugt oder manipuliert wurde. Für Systeme, die schon vor dem 2. August 2026 in Verkehr gebracht wurden, läuft die Frist für die maschinenlesbare Kennzeichnung durch die Änderungsverordnung von 2026 bis zum 2. Dezember 2026.
Die Verordnung regelt, wer ein Label anbringt. Eine Pflicht für Websites, ein vorhandenes Label beim Veröffentlichen zu erhalten, sieht die KI-Verordnung nicht vor. Ob ein Label den Weg bis zum Leser übersteht, haben wir gemessen.
In Deutschland gilt die KI-Verordnung unmittelbar, ein eigenes deutsches Gesetz braucht die Kennzeichnungspflicht nicht. Was sie für Chatbots auf Firmenwebsites bedeutet, erklärt unser Beitrag zur Haftung für KI-Chatbots.
2. Wie ein KI-Label technisch aussieht
Der verbreitetste Weg zur maschinenlesbaren Kennzeichnung ist der offene Standard C2PA der Coalition for Content Provenance and Authenticity. Ein Programm schreibt dabei ein signiertes Manifest in die Bilddatei. Das Manifest hält fest, wer das Bild erzeugt oder bearbeitet hat und mit welchem Werkzeug, und enthält einen SHA-256-Hashwert des Bildes, an dem ein Prüfwerkzeug erkennt, ob die Datei danach verändert wurde. Diese Angaben heißen Content Credentials.
Ein zweites, einfacheres Label steckt in den Bildmetadaten. Das IPTC-Vokabular für den Quelltyp eines Bildes enthält Begriffe für KI-Medien, etwa trainedAlgorithmicMedia für vollständig mit KI erzeugte und compositeWithTrainedAlgorithmicMedia für mit KI zusammengesetzte oder bearbeitete Bilder. Beide Labels haben dieselbe Schwäche: Sie reisen meist in der Datei mit, und jedes System, das die Datei neu schreibt, kann sie verlieren.
3. So haben wir 1.723 Bilder geprüft
Am 8. November 2026 haben wir 85 große deutsche Websites in fünf Gruppen besucht: Nachrichtenseiten (30), Online-Shops (15), Unternehmen (15), Portale und Communities (15) sowie öffentliche Stellen (10). Von jeder Website haben wir die Startseite und bis zu drei Unterseiten geladen, bei den Nachrichtenseiten zusätzlich, soweit vorhanden, den öffentlichen RSS-Feed. Jede Bilddatei haben wir in der größten Fassung, die der jeweilige Bildverweis anbot, so heruntergeladen, wie ein Browser sie erhält.
In jeder Datei haben wir direkt in den Bytes nach einem C2PA-Manifest, einem Verweis auf ein extern gespeichertes Manifest, dem IPTC-Label für KI sowie EXIF- und XMP-Metadaten gesucht. Bei jedem Manifest haben wir den SHA-256-Hashwert des Bildes neu berechnet und mit dem Wert im Manifest verglichen. 58 der 85 Websites lieferten auswertbare Bilder, die übrigen lehnten automatische Anfragen ab oder luden ihre Bilder nur per JavaScript. Die Einzelheiten stehen im Abschnitt Methodik.
4. Wie viele Bilder gekennzeichnet sind
Fast keine. In der ProofSnap-Stichprobe vom November 2026 trugen 2 der 1.723 Bilder (0,1 %) ein eingebettetes C2PA-Manifest, und nur diese beiden trugen das IPTC-Label für KI. In unserer internationalen Studie vom selben Tag waren es 3 von 1.331 Bildern. Gewöhnliche Metadaten fanden sich deutlich häufiger: 274 Bilder (15,9 %) hatten noch EXIF-Daten, auf den Nachrichtenseiten 209 von 1.206 (17,3 %).
| Gruppe | Websites ausgewertet | Bilder | Mit C2PA-Label | Nur Verweis auf ein Manifest | Mit EXIF |
|---|---|---|---|---|---|
| Nachrichtenseiten | 30 von 30 | 1.206 | 0 | 2 | 209 |
| Portale und Communities | 7 von 15 | 155 | 0 | 0 | 32 |
| Unternehmen | 6 von 15 | 152 | 2 | 0 | 9 |
| Öffentliche Stellen | 10 von 10 | 119 | 0 | 1 | 23 |
| Online-Shops | 5 von 15 | 91 | 0 | 0 | 1 |
| Alle Gruppen | 58 von 85 | 1.723 | 2 | 3 | 274 |
5. Die fünf Spuren, die wir gefunden haben
Fünf Bilder (0,3 %) trugen überhaupt eine Spur von C2PA. Vier davon verweisen auf eine Bearbeitung mit KI:
- Zwei Fassungen eines Bildes auf siemens.com. Ein Panorama einer Stadtsilhouette, in zwei Größen ausgeliefert. Das Manifest wurde im August 2024 von Adobe Photoshop geschrieben und mit einem Zertifikat von Adobe signiert. Es verzeichnet eine Bearbeitung mit Adobe Firefly und den IPTC-Quelltyp für Bilder, die mit KI zusammengesetzt wurden. Der Hashwert stimmte bei beiden Dateien noch. Das Label hat also Photoshop im Jahr 2024 geschrieben, lange bevor die Pflicht galt, und es hat den Weg auf die Website überstanden.
- Je ein Bild auf sueddeutsche.de und chip.de. In der Datei steckte kein Manifest, aber die XMP-Metadaten enthielten einen Link auf ein Manifest, das Adobe auf eigenen Servern speichert. Beide Manifeste waren abrufbar und verzeichnen eine Bearbeitung mit Adobe Firefly samt IPTC-Quelltyp für KI-Zusammensetzungen. Ausgeliefert wurden verkleinerte oder zugeschnittene Kopien. Ein Prüfwerkzeug findet das Label nur, wenn es diesem Link folgt. Eine Bearbeitung mit Firefly macht ein Bild noch nicht zu einem Deepfake.
- Ein Stockfoto auf verbraucherzentrale.de. Die XMP-Metadaten verweisen auf ein Manifest im Inneren der Datei. Dieses Manifest fehlt in der ausgelieferten Datei: Das Bild wurde offenbar als WebP neu kodiert, übrig blieb nur der Verweis. Ob das Manifest eine Angabe zu KI enthielt, lässt sich deshalb nicht mehr feststellen.
Auf keiner der 30 Nachrichtenseiten fanden wir ein vollständiges eingebettetes Label, auch nicht in den 573 Bildern aus den RSS-Feeds von 22 dieser Seiten.
6. Warum Labels unterwegs verloren gehen
Viele Bilder in unserer Stichprobe waren vermutlich nicht die Originaldateien: 970 der 1.723 Bilder (56,3 %) kamen als WebP oder AVIF an. Bild-CDNs erzeugen diese Formate häufig erst beim Ausliefern aus dem Original. Dabei können eingebettete Daten verloren gehen, wie der Fund auf verbraucherzentrale.de nahelegt.
Wie unterschiedlich Bilddienste damit umgehen, haben wir in der internationalen Studie getestet: Ein öffentlicher Bild-Proxy entfernte das Manifest in allen Versuchen. Photon von WordPress behielt es, aber der Hashwert passte danach nicht mehr zur ausgelieferten Datei, außer wenn der Dienst das Bild in WebP umwandelte und ein neues Manifest signierte. Ein Label übersteht den Weg nur, wenn jedes System zwischen Urheber und Leser dafür ausgelegt ist.
7. KI-Kennzeichnung in der Praxis: Wie kennzeichne ich ein KI-Bild?
Wenn Sie KI-Bilder veröffentlichen, sorgen drei Schritte dafür, dass die Kennzeichnung beim Leser ankommt:
- Content Credentials beim Export behalten. Bei den Bildern von Siemens hat Photoshop die Bearbeitung mit Firefly in einem Manifest festgehalten. Exportieren Sie so, dass ein solches Manifest in der Datei bleibt.
- Den Weg der Datei prüfen. Laden Sie das Bild nach der Veröffentlichung so herunter, wie Ihre Website es ausliefert, und prüfen Sie es mit einem C2PA-Prüfwerkzeug. Fehlt das Manifest, obwohl es in der hochgeladenen Datei war, hat Ihr CMS oder Bild-CDN es entfernt.
- Sichtbar kennzeichnen, wo es nötig ist. Ein maschinenlesbares Label sieht der Leser nicht. Für Deepfakes verlangt die Verordnung vom Betreiber eine Offenlegung. Ein Hinweis in der Bildunterschrift macht sie sichtbar.
Wie die KI-Kennzeichnung im Einzelnen aussehen kann, beschreibt der Verhaltenskodex der EU-Kommission, dessen endgültige Fassung am 10. Juni 2026 erschien. Er hat zwei Abschnitte: Regeln für die Kennzeichnung und Erkennung durch Anbieter und Regeln für die Offenlegung von Deepfakes durch Betreiber. Die Teilnahme ist freiwillig, die Kennzeichnungspflicht selbst ist es nicht. Bis Ende Juli 2026 hatten ihn nach Angaben der Kommission rund 190 Organisationen unterzeichnet. Für sichtbare Hinweise hat die EU zudem Symbole bereitgestellt, die Betreiber verwenden können.
8. Wie erkenne ich ein KI-Bild?
Kein einzelner Test beantwortet die Frage. Arbeiten Sie sich deshalb vom stärksten zum schwächsten Hinweis vor:
- Content Credentials prüfen. Laden Sie das Bild in ein C2PA-Prüfwerkzeug wie Content Credentials Verify hoch. Das Werkzeug ist kostenlos. Ein gültiges Manifest, das ein KI-Werkzeug nennt, ist ein starker Hinweis. Auch das BSI rät, auf Content Credentials zu achten.
- Nach einem Wasserzeichen von Google suchen. Laden Sie das Bild in Gemini hoch und fragen Sie, ob es mit KI von Google erstellt oder bearbeitet wurde. Gemini sucht nach SynthID, einem unsichtbaren Wasserzeichen im Bildinhalt selbst. Gemini erkennt derzeit nur Bilder aus KI-Werkzeugen von Google.
- Die Metadaten auslesen. Ein EXIF- oder XMP-Betrachter zeigt Kameramodell, Bearbeitungssoftware und, falls vorhanden, den IPTC-Quelltyp. Unter Windows finden Sie EXIF-Daten in den Eigenschaften der Datei, auf dem Mac in der Vorschau. Metadaten kann aber jeder ändern.
- Frühere Kopien suchen. Eine umgekehrte Bildersuche findet oft die Originalquelle, ein früheres Datum oder den Namen des Fotografen.
- KI-Bild-Detektoren nur als Hinweis nutzen. Es gibt kostenlose und kommerzielle Detektoren. Nach dem BSI ist aber „aktuell noch keine Methode bekannt, die zuverlässig Bilder vieler Generatoren erkennt“. Detektoren können nur überprüfbare Hinweise liefern.
- Aus einem fehlenden Label nichts ableiten. In unserer Stichprobe trugen 99,9 % der Bilder kein eingebettetes Label. Ein fehlendes Label sagt deshalb nichts darüber, ob ein Bild echt ist.
9. Wenn das Bild ein Beweis ist
Geht es in einem Streit um ein Bild auf einer Website, zählt nicht nur, ob es mit KI erzeugt wurde, sondern auch, was genau wann und wo veröffentlicht war. Jedes Label kann beim nächsten Hochladen verschwinden. Sichern Sie die Seite deshalb, solange sie online ist, mit dem Bild so, wie es ausgeliefert wird.
ProofSnap ist eine Plattform für forensische Webseitensicherung, die eine solche Sicherung für Sie anlegt und Ihnen das versiegelte Paket übergibt. Es gibt zwei Wege, je nachdem, ob Sie öffentliche Seiten beobachten oder sichern, was Sie in Ihrem eigenen Browser sehen.
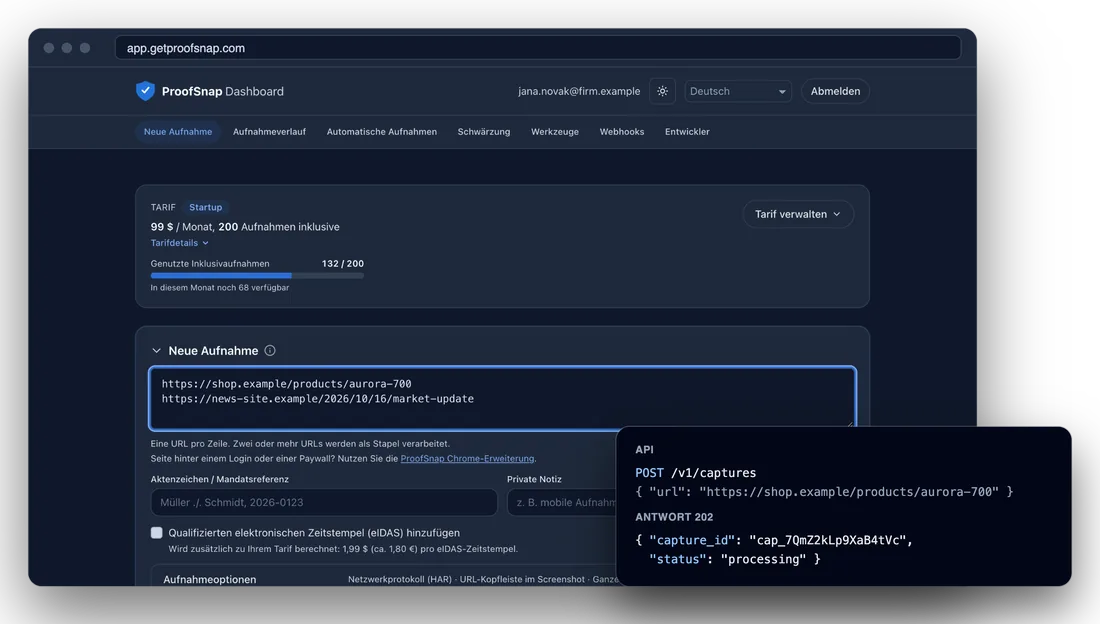
Weg 1
API und Dashboard
Für öffentliche Seiten, die Sie einmal oder nach Zeitplan sichern wollen. Fügen Sie URLs im Web-Dashboard ein oder nutzen Sie die API.
- Ein Verzeichnis der angezeigten Bilder mit dem SHA-256 der empfangenen Bytes, dazu Kopien dieser Bilder.
- Ein mit C2PA Content Credentials signierter Screenshot, wenn die Signatur gelingt.
- Geplante Aufnahmen und Änderungsüberwachung, damit ein ausgetauschtes Bild gesichert ist, solange die Seite online ist.
- 1 bis 50 URLs pro Anfrage, jede als eigenes Paket der ganzen Seite, in Desktop- oder Mobilansicht.
- Vergleich, Schwärzung, Webhooks und Mandate für Teams und Kanzleien.
50 kostenlose Testaufnahmen in der Sandbox, ohne Karte. Live-Tarife ab 1,49 $ (ca. 1,35 €) pro Aufnahme.
API und Dashboard ansehenWeg 2
Chrome-Erweiterung
Für die Seite vor Ihnen. ProofSnap sichert sie in Ihrem eigenen Browser, also auch eine Seite hinter einem Login oder einen Feed, der Bilder erst beim Scrollen lädt, so wie Sie ihn sehen.
- Eine Bildprüfung bei jeder Aufnahme: Die Bilder der Seite werden auf C2PA Content Credentials und EXIF-Daten geprüft, die Ergebnisse stehen im Beweis-PDF und in metadata.json.
- Der eigene Screenshot wird mit C2PA Content Credentials signiert.
- Ein Klick sichert die ganze Seite mit HTML, Text und Metadaten und versiegelt das Paket.
- Videoaufzeichnung der Aufnahme oder, im manuellen Modus, Ihres eigenen Surfens bis zum Speichern.
7 Tage testen (Kreditkarte erforderlich) oder einmalig ein SnapPack mit 10 Aufnahmen für 4,99 $ (ca. 4,50 €).
ProofSnap zu Chrome hinzufügenWas jedes Paket enthält, egal auf welchem Weg
Die Seite
Ein Screenshot der ganzen Seite, das HTML, der sichtbare Text und Metadaten, dazu die HTTP-Header sowie DNS- und WHOIS-Daten, soweit verfügbar.
Integrität
Ein SHA-256-Hashwert jeder Datei in einem mit RSA-4096 signierten Manifest, ein forensisches Protokoll jedes Schritts und eine Beweiskette nach dem Vorbild von ISO/IEC 27037.
Zeit
Ein OpenTimestamps-Anker in der Bitcoin-Blockchain (bei jeder API-Aufnahme und in den Tarifen der Erweiterung ab Professional) und, wenn Ihr Tarif oder Ihre Credits ihn umfassen, ein qualifizierter eIDAS-Zeitstempel von Disig a.s., einem qualifizierten Vertrauensdiensteanbieter auf der EU-Vertrauensliste.
Das Paket enthält Prüfskripte, und jeder kann es im kostenlosen Vertrauens-Verifizierer prüfen.
10. Häufige Fragen
Gilt die KI-Kennzeichnungspflicht schon?
Ja. Seit dem 2. August 2026 müssen Anbieter von KI-Systemen, die Bild-, Video-, Audio- oder Textinhalte erzeugen, die Ausgaben dieser Systeme maschinenlesbar als künstlich erzeugt oder manipuliert kennzeichnen. Für Systeme, die vor diesem Tag in Verkehr gebracht wurden, gilt dafür eine Frist bis zum 2. Dezember 2026.
Wer muss KI-Bilder kennzeichnen?
Die maschinenlesbare Kennzeichnung ist Pflicht des Anbieters des KI-Systems, etwa des Herstellers eines Bildgenerators. Wer ein KI-System in eigener Verantwortung beruflich einsetzt, muss offenlegen, dass ein damit erzeugter Deepfake künstlich erzeugt oder manipuliert wurde. Eine Pflicht für Websites, ein vorhandenes Label beim Veröffentlichen zu erhalten, sieht die KI-Verordnung nicht vor.
Wann muss ich ein KI-Bild kennzeichnen?
Der Anbieter des KI-Systems muss jedes erzeugte Bild maschinenlesbar kennzeichnen. Wer KI in eigener Verantwortung beruflich einsetzt, muss zusätzlich offenlegen, wenn das Bild ein Deepfake ist, also wirklichen Personen, Gegenständen, Orten oder Ereignissen ähnelt und fälschlich als echt erscheinen würde. Bei offensichtlich künstlerischen, satirischen oder fiktionalen Werken genügt ein Hinweis, der die Darstellung nicht beeinträchtigt. Wer KI nur privat und nicht beruflich nutzt, ist kein Betreiber im Sinne der Verordnung.
Wie erkenne ich ein KI-Bild?
Prüfen Sie das Bild mit einem C2PA-Prüfwerkzeug auf Content Credentials, lesen Sie die Metadaten und suchen Sie mit einer umgekehrten Bildersuche nach früheren Kopien. Ein fehlendes Label beweist nichts: In der ProofSnap-Studie vom November 2026 trugen nur 2 von 1.723 geprüften Bildern (0,1 %) auf 58 deutschen Websites ein eingebettetes Label.
Wie kennzeichne ich ein KI-Bild?
Lassen Sie beim Export die Content Credentials in der Datei, prüfen Sie nach der Veröffentlichung, ob Ihre Website sie noch ausliefert, und ergänzen Sie bei Deepfakes einen sichtbaren Hinweis, etwa in der Bildunterschrift. Ein maschinenlesbares Label allein sieht der Leser nicht.
Was ist C2PA?
C2PA ist ein offener Standard für Herkunftsangaben in Mediendateien. Ein signiertes Manifest in der Datei hält fest, wer das Bild erzeugt oder bearbeitet hat und womit, und ob dabei KI im Spiel war. Es enthält einen Hashwert, an dem ein Prüfwerkzeug erkennt, ob die Datei danach verändert wurde.
Wie lese ich die Metadaten eines Bildes aus?
Unter Windows klicken Sie mit der rechten Maustaste auf die Datei, wählen Eigenschaften und öffnen die Registerkarte Details. Auf dem Mac öffnen Sie das Bild in der Vorschau und wählen Werkzeuge, dann Informationen einblenden. Beide zeigen EXIF-Daten wie Kameramodell und Datum, sofern die Datei sie noch enthält. Content Credentials prüfen diese Ansichten nicht, dafür brauchen Sie ein C2PA-Prüfwerkzeug.
Kann ein KI-Label entfernt werden?
Ja. Ein C2PA-Label steckt meist in der Datei, also kann jedes System, das die Datei neu schreibt, es verlieren. In der ProofSnap-Studie vom November 2026 war bei einem Stockfoto nur ein Verweis auf ein C2PA-Manifest übrig, das Manifest selbst fehlte in der als WebP ausgelieferten Datei.
Was ist der Unterschied zwischen C2PA und SynthID?
C2PA-Labels sind signierte Metadaten in der Datei, nach einem Standard, den viele Unternehmen unterstützen. SynthID ist ein unsichtbares Wasserzeichen, das KI-Modelle von Google in den Bildinhalt selbst einbetten und das laut Google meist auch eine Verkleinerung oder Komprimierung übersteht. Gemini erkennt SynthID derzeit nur in Inhalten aus KI-Werkzeugen von Google.
Zeigen EXIF-Daten, ob ein Bild mit KI erstellt wurde?
Nicht allein. Kameradaten wie Hersteller und Modell sprechen für ein Foto, aber jeder kann EXIF-Daten ergänzen, ändern oder löschen, und in veröffentlichten Bildern fehlen sie oft: In der ProofSnap-Stichprobe vom November 2026 nannten nur 16 von 1.723 Bildern (0,9 %) einen Kamerahersteller.
Sind Werkzeuge zur KI-Bilderkennung zuverlässig?
Sie liefern eine Wahrscheinlichkeit, keinen Beweis. Ein Erkennungswerkzeug vergleicht ein Bild mit gelernten Mustern, daher können die Ergebnisse je nach Werkzeug abweichen und sich ändern, wenn ein Bild verkleinert oder komprimiert wird. Nutzen Sie das Ergebnis als einen Hinweis neben Content Credentials, Metadaten und der frühesten bekannten Quelle.
Warum tragen Bilder auf Nachrichtenseiten keine Labels?
Die meisten dürften gewöhnliche Fotos sein, für die keine KI-Kennzeichnung vorgesehen ist. Zudem kamen 659 der 1.206 Bilder (54,6 %) als WebP oder AVIF an, wahrscheinlich von einem Bild-CDN neu kodiert, wobei eingebettete Metadaten verloren gehen können. Keines der 1.206 Bilder von 30 deutschen Nachrichtenseiten trug ein eingebettetes Label, bei zwei verwies ein Link auf ein extern gespeichertes Manifest.
Kann ich die Daten verwenden?
Ja. Die CSV-Datei mit allen 1.723 Bildern steht unter CC BY 4.0. Bitte zitieren Sie „ProofSnap, Studie KI-Kennzeichnung, November 2026“ mit einem Link auf diese Seite.
11. Methodik, Grenzen und Daten
Stichprobe. 85 deutsche Websites in fünf Gruppen, ausgewählt nach Bekanntheit, nicht zufällig. Pro Website die Startseite und bis zu drei zufällig gewählte Unterseiten, höchstens 30 Bilder pro Website, bei den Nachrichtenseiten zusätzlich bis zu 30 Bilder aus dem RSS-Feed. Dateien unter 1.500 Byte sowie die meisten Logos, Symbole und Platzhalter wurden über ihre Adresse herausgefiltert. Getestet am 8. November 2026.
Erkennung. Wir haben die Bytes jeder Datei gelesen: JUMBF-Boxen in JPEG, die C2PA-Chunks in PNG und WebP, die Boxen in AVIF, dazu die IPTC-Begriffe für KI-Medien, EXIF, XMP und Verweise auf extern gespeicherte Manifeste. Bei jedem eingebetteten Manifest haben wir den SHA-256-Hashwert der Datei unter Beachtung der im Manifest ausgenommenen Bytebereiche neu berechnet. Die Signatur selbst haben wir nicht kryptografisch geprüft.
Grenzen. 27 Websites, ausschließlich Online-Shops, Unternehmensseiten und Portale, lieferten keine auswertbaren Bilder, weil sie automatische Anfragen ablehnten oder Bilder nur per JavaScript luden. Alle Zahlen sind eine Momentaufnahme einer nicht zufälligen Auswahl, keine Messung des ganzen Marktes. Für Shops, Unternehmen und Portale beruhen sie zudem auf nur 5 bis 7 Websites. Ein Bild ohne Label kann trotzdem mit KI erzeugt worden sein, und wir haben nur geprüft, was ausgeliefert wurde, nicht die Originaldateien.
Daten. Die CSV-Datei mit allen 1.723 Bildern steht unter CC BY 4.0. Bitte zitieren Sie „ProofSnap, Studie KI-Kennzeichnung, November 2026“ mit einem Link auf diese Seite.
Weiterlesen
Deepfake-Einwand vor Gericht: Herkunftszertifikat
Was tun, wenn die Gegenseite einen Screenshot als Fälschung abtut.
ProvenienzDigitale Provenienz und Screenshot als Beweis
Woran sich die Herkunft einer digitalen Datei belegen lässt.
Studie, EnglischIs This Image AI? 1,331 Images Checked
Die internationale Studie mit 55 Websites und dem Test von Bilddiensten.
Quellen
- Verordnung (EU) 2024/1689 (KI-Verordnung), Amtsblatt der EU
- Verordnung (EU) 2026/1744 zur Änderung der KI-Verordnung, Amtsblatt der EU
- IPTC, Digital Source Type Vocabulary
- EU-Kommission, Verhaltenskodex für die Transparenz von KI-generierten Inhalten
- BSI, Erkennung KI-generierter Bilder
- Coalition for Content Provenance and Authenticity (C2PA)
- Google, Gemini-Hilfe: KI-generierte Bilder, Videos und Audioinhalte prüfen